Ghid HAVOC IT
Phishing email: cum verifici un mesaj suspect înainte să dai click
Verificări practice pentru expeditor, atașamente și linkuri, plus pașii de urmat dacă ai dat deja click.
Publicat:
Primești un e-mail care pare să vină de la DIGI. Subiectul spune că ai o factură nouă, mesajul arată normal, iar în atașament există ceea ce pare a fi un PDF. Ai mai primit facturi de la furnizori de zeci de ori, așa că primul impuls este simplu: deschizi documentul și vezi despre ce este vorba.
Aici apare problema cu phishing-ul modern. Nu trebuie să arate absurd, să fie plin de greșeli sau să vină de la un „prinț” care îți promite bani. Trebuie doar să semene suficient de mult cu un mesaj pe care te-ai aștepta să îl primești într-o zi obișnuită de lucru.
Un phishing email poate imita o factură, un document SharePoint, o notificare Microsoft 365, un mesaj de la bancă sau chiar o solicitare aparent venită de la un coleg. De aceea, scopul acestui ghid nu este să te transforme în specialist în cybersecurity. Este să îți ofere câteva verificări simple înainte să dai click, să deschizi un atașament sau să introduci o parolă.
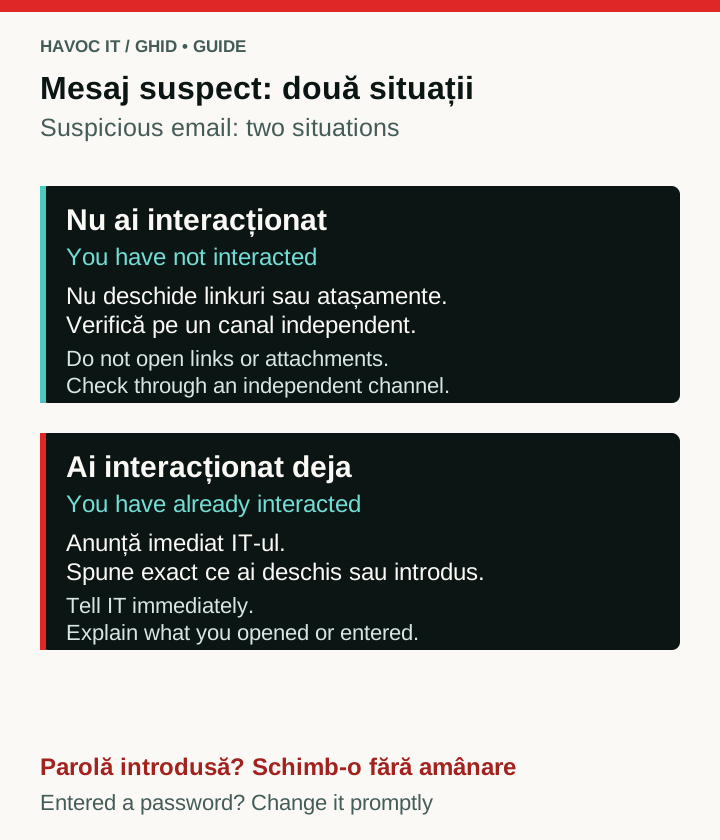 Deschide diagrama la dimensiunea originală (filă nouă)
Schemă explicativă HAVOC IT. Dacă ai executat un fișier, introdus parola sau făcut o plată, mergi direct la secțiunea corespunzătoare și anunță IT-ul; nu aștepta finalizarea tuturor verificărilor.
Înainte de orice: te așteptai la acel e-mail?
Aceasta este probabil cea mai simplă verificare și una dintre cele mai utile.
Dacă primești o factură de la un furnizor cu care compania lucrează în fiecare lună, mesajul nu este automat suspect. Dar dacă nu te ocupi de facturi, dacă valoarea pare neobișnuită sau dacă furnizorul nu îți trimite în mod normal documentele în acest fel, merită să te oprești câteva secunde.
Același lucru este valabil pentru documentele partajate. Dacă primești „Ion Popescu shared a document with you”, întreabă-te mai întâi dacă Ion Popescu chiar trebuia să îți trimită ceva.
Phishing-ul funcționează mai bine atunci când acțiunea cerută pare rutină.
Uită-te la adresa de e-mail, nu doar la numele expeditorului
În Inbox poți vedea:
DIGI România
Microsoft Support
Contabilitate
sau numele directorului companiei.
Numele afișat nu dovedește însă cine a trimis mesajul.
Deschide detaliile expeditorului și uită-te la adresa afișată completă. Este domeniul pe care îl recunoști? Există o literă în plus? O literă lipsă? Un domeniu complet diferit? Chiar și o adresă care pare corectă nu confirmă singură identitatea expeditorului.
Atacatorul nu trebuie neapărat să copieze perfect o adresă. Este suficient ca utilizatorul să vadă numele cunoscut și să nu mai verifice restul.
Dacă ai dubii, nu continua doar pentru că logo-ul și semnătura arată profesionist.
„Este PDF” sau doar pare PDF?
Aici merită să fim puțin mai atenți.
Să presupunem că primești o presupusă factură DIGI și fișierul are un nume care arată aproximativ astfel:
Factura_57300932.pdf
Pare normal.
Dar un fișier poate fi denumit astfel încât partea .pdf să apară în nume, în timp ce extensia reală de la final este cu totul alta.
De exemplu:
Factura_57300932.pdf.bat
Acesta nu este un document PDF.
.bat este un tip de fișier care poate executa comenzi în Windows. Într-un incident analizat tehnic de HAVOC IT, un fișier construit să semene vizual cu un PDF avea extensia reală .bat, pornea PowerShell ascuns și descărca o componentă malițioasă suplimentară.
Pentru utilizator însă lecția este mult mai simplă:
uită-te la extensia reală a fișierului.
Un PDF ar trebui să se termine în .pdf, nu în .bat, .cmd, .exe, .scr sau altă extensie executabilă. Extensia .pdf nu garantează însă că fișierul este sigur.
Windows îți ascunde extensiile? Merită să le vezi
În Windows, extensiile anumitor tipuri de fișiere pot fi ascunse, ceea ce face mai greu de observat diferența dintre un document și un program executabil.
Poți activa afișarea lor din File Explorer:
View → Show → File name extensions
După aceea vei vedea numele complet al fișierului.
Este o modificare mică, dar într-un mediu de business poate face diferența dintre:
factura.pdf
și:
factura.pdf.bat
Cele două fișiere pot arăta similar la o privire rapidă, dar fac lucruri complet diferite.
Faptul că fișierul vine „de la DIGI” nu îl face automat sigur
Există două întrebări diferite:
Pare că e-mailul vine de la DIGI?
și:
E-mailul chiar vine de la DIGI?
Logo-ul poate fi copiat. Formatul unei facturi poate fi copiat. Semnătura poate fi copiată. Chiar și formulările unui mesaj legitim pot fi reproduse.
De aceea, dacă ceva este neobișnuit, verifică expeditorul și contextul.
Compania ta primește în mod normal facturile prin portal? Furnizorul trimite de obicei un PDF simplu, iar acum ai primit o arhivă ZIP? Ai primit mesajul la o adresă care nu este folosită pentru facturare?
Nu există un singur semn care dovedește phishing-ul. De cele mai multe ori, sunt mai multe lucruri mici care nu se potrivesc.
Nu da click înainte să verifici unde duce linkul
Un buton poate spune:
Descarcă factura
sau:
Vezi documentul
dar textul butonului și destinația reală sunt două lucruri diferite.
Pe calculator, poți trece cursorul peste link fără să apeși. Browserul sau aplicația de e-mail îți poate arăta adresa inițială a linkului. Aceasta nu garantează destinația finală: linkul te poate redirecționa mai departe.
Privește în special domeniul.
Dacă mesajul pretinde că vine de la Microsoft, dar linkul te trimite către un domeniu complet diferit, nu continua. Dacă banca te invită să „confirmi urgent contul” pe un site pe care nu îl recunoști, intră separat pe site-ul oficial al băncii, nu prin linkul din e-mail.
Aceeași regulă funcționează și pentru furnizori.
Dacă trebuie să verifici o factură, este mai sigur să intri manual în portalul furnizorului decât să urmezi un link care ți-a ridicat deja semne de întrebare.
„Document partajat cu tine” este una dintre cele mai ușoare povești de copiat
Microsoft 365, SharePoint, OneDrive și Google Drive fac parte din activitatea zilnică a multor companii.
Primești un mesaj:
A document has been shared with you.
Apeși.
Apare o pagină care seamănă cu Microsoft.
Ți se cere parola.
Exact aici trebuie să te oprești dacă ceva nu pare normal.
Întreabă-te dacă te așteptai la document. Verifică domeniul din bara browserului. Dacă ai dubii, deschide separat Microsoft 365 sau SharePoint din adresa pe care o folosești în mod obișnuit și caută documentul de acolo.
O pagină falsă de autentificare poate arăta aproape identic cu cea reală.
Urgența este un semnal, nu o dovadă
„Factura este restantă.”
„Contul se închide astăzi.”
„Trebuie să confirmi parola în 30 de minute.”
„Plata trebuie făcută imediat.”
Mesajele urgente există și în activitatea normală a unei companii. Problema apare atunci când urgența este folosită pentru a te determina să sari peste verificări.
Dacă un mesaj combină presiunea de timp cu o parolă, un atașament neașteptat, o plată sau o schimbare de date bancare, oprește-te.
Atacatorul nu are nevoie să construiască o poveste perfectă.
Are nevoie doar să te facă să acționezi înainte să o verifici.
Furnizorul și-a schimbat IBAN-ul?
Aceasta trebuie tratată separat de un phishing email obișnuit.
Primești o factură reală sau aparent reală. Datele companiei sunt corecte. Persoana de contact este cunoscută. Singurul lucru diferit este:
„Vă rugăm să efectuați plata în noul nostru cont bancar.”
Nu modifica datele de plată doar pe baza acelui mesaj.
Sună furnizorul folosind numărul pe care îl aveai deja sau un canal de comunicare cunoscut. Nu folosi numărul de telefon introdus tocmai în mesajul suspect pentru confirmare.
Într-un business, o regulă simplă poate elimina o categorie întreagă de incidente:
orice schimbare de IBAN se verifică printr-un al doilea canal.
E-mailul vine chiar de la un coleg?
Și acest lucru este posibil.
Dacă un cont de e-mail a fost compromis, atacatorul poate trimite mesaje folosind adresa reală a persoanei. Uneori poate avea acces inclusiv la conversațiile anterioare și poate continua un thread existent.
De aceea, adresa corectă nu este o garanție absolută.
Dacă directorul financiar nu ți-a cerut niciodată să cumperi carduri cadou, dar astăzi îți scrie că are nevoie urgent de ele, verifică.
Dacă un coleg îți trimite din senin un fișier neobișnuit, întreabă-l pe Teams sau sună-l:
„Mi-ai trimis tu asta?”
Uneori cea mai bună soluție de cybersecurity durează zece secunde.
Nu deschide atașamentul doar ca să vezi ce este
„Îl deschid și dacă pare dubios îl închid.”
Nu este o strategie bună.
În cazul unui document obișnuit poate să nu se întâmple nimic. Dar dacă fișierul este executabil sau exploatează o vulnerabilitate, deschiderea lui poate fi chiar acțiunea de care are nevoie atacul.
În incidentul tehnic menționat mai devreme, fișierul deghizat ca PDF era construit să lanseze PowerShell ascuns, să decodeze comenzi și să descarce o etapă suplimentară în profilul utilizatorului.
Utilizatorul nu are nevoie să știe ce este PowerShell sau cum funcționează încărcarea de cod în memorie.
Trebuie doar să știe regula:
dacă atașamentul este neașteptat și ceva nu se potrivește, nu îl deschide.
Fișierul este pe Google Drive. Înseamnă că este sigur?
Nu.
Google Drive, OneDrive, Dropbox și alte servicii legitime găzduiesc fișiere pentru milioane de utilizatori. Faptul că un link duce către o platformă cunoscută nu înseamnă automat că fișierul găzduit acolo este sigur.
În incidentul analizat de HAVOC IT, componenta malițioasă suplimentară era descărcată folosind Google Drive.
Asta nu înseamnă că Google Drive este periculos.
Înseamnă doar că un serviciu legitim poate fi folosit pentru a distribui un fișier malițios.
Judecăm fișierul și contextul, nu doar logo-ul platformei de pe care este descărcat.
Ce să NU faci când primești un phishing email suspect
Nu apăsa linkul „doar ca să verifici”.
Nu deschide atașamentul „doar să vezi ce conține”.
Nu introduce parola într-o pagină deschisă dintr-un e-mail suspect.
Nu răspunde mesajului pentru a-l întreba pe presupusul atacator dacă e-mailul este legitim.
Nu suna numărul de telefon din mesaj dacă tocmai autenticitatea acelui mesaj este pusă sub semnul întrebării.
Și nu trimite e-mailul către zece colegi întrebând:
„Ați primit și voi asta?”
Dacă firma are suport IT sau o persoană responsabilă de securitate, raportează mesajul către aceasta.
Ce faci dacă nu ești sigur?
Nu trebuie să demonstrezi că este phishing.
Acesta este rolul IT-ului sau al persoanei care administrează securitatea.
Trimite mesajul spre verificare sau folosește funcția Report phishing din aplicația de e-mail, dacă organizația ta o are configurată.
Și explică simplu ce ți-a ridicat suspiciuni:
„Am primit o factură, dar nu mă așteptam la ea.”
„Atașamentul pare PDF, dar extensia este alta.”
„Linkul nu merge către domeniul furnizorului.”
„Mi se cere parola.”
„Furnizorul spune că și-a schimbat IBAN-ul.”
Asta este suficient pentru început.
Ai dat deja click?
Aici contează ce s-a întâmplat după click.
Dacă ai deschis o pagină și ai închis-o fără să introduci nimic, situația este diferită de cea în care ai introdus parola.
Dacă ai descărcat un fișier, este diferit de cazul în care l-ai și executat.
Dacă ai introdus parola, ai aprobat o notificare MFA sau ai deschis un fișier executabil, anunță IT-ul imediat și spune exact ce ai făcut.
Nu încerca să ascunzi greșeala.
Cu cât echipa IT află mai repede, cu atât are mai multe șanse să limiteze incidentul.
Într-un incident malware, izolarea rapidă a stației, resetarea credențialelor și reinstalarea curată pot deveni necesare atunci când nu mai poate fi exclusă compromiterea sistemului. În cazul analizat de HAVOC IT, stația a fost izolată, Windows a fost reinstalat curat, iar parolele de e-mail și NAS au fost resetate pentru a reduce riscul rezidual.
Ai introdus parola?
Dacă ai introdus parola într-o pagină pe care ulterior o suspectezi de phishing, nu aștepta să vezi dacă „se întâmplă ceva”.
Contactează IT-ul și schimbă parola folosind site-ul oficial al serviciului sau procedura companiei.
Poate fi necesară și revocarea sesiunilor active, verificarea metodelor MFA și verificarea altor conturi accesibile de pe calculatorul respectiv. Dacă ai folosit aceeași parolă și în altă parte, acele conturi trebuie tratate separat.
Nu amâna schimbarea parolei până când sunt verificate toate sesiunile. Anunță imediat IT-ul; echipa coordonează revocarea sesiunilor și celelalte verificări, în paralel cu măsurile urgente de protejare a contului.
Ai primit o solicitare MFA pe care nu ai inițiat-o?
Nu o aproba.
Dacă nu încerci în acel moment să te autentifici, o cerere MFA apărută din senin trebuie tratată ca suspectă.
Poate însemna că cineva are deja parola și încearcă să treacă de al doilea factor de autentificare.
Respinge cererea și anunță IT-ul.
MFA nu este o fereastră care trebuie închisă cu „Approve”. Este exact acel ultim pas care trebuie să oprească accesul neautorizat.
Ai făcut deja plata?
Dacă ai efectuat o plată și apoi descoperi că instrucțiunile bancare au fost false, situația este urgentă.
Contactează imediat banca și persoana responsabilă financiar din companie. În paralel, anunță IT-ul pentru verificarea conturilor și a e-mailurilor implicate.
Nu aștepta până a doua zi pentru a vedea dacă banii se întorc singuri.
În astfel de situații, timpul chiar contează.
Phishing-ul nu trebuie să fie perfect
Un phishing email nu trebuie să te convingă că este 100% autentic.
Trebuie doar să te convingă suficient de mult cât să faci următorul pas.
Să deschizi factura.
Să introduci parola.
Să aprobi MFA.
Să schimbi IBAN-ul.
Să faci plata.
De aceea, apărarea nu înseamnă să transformăm fiecare angajat într-un specialist în securitate informatică. Înseamnă să avem câteva reflexe simple și repetabile.
Mă așteptam la mesaj?
Adresa expeditorului este cea corectă?
Fișierul este într-adevăr ceea ce pare?
Linkul duce unde ar trebui?
Solicitarea este normală pentru persoana respectivă?
Și, atunci când ceva nu se potrivește:
verific înainte să continui.
Checklist rapid pentru un phishing email
Înainte să dai click sau să deschizi un atașament, verifică:
- te așteptai la mesaj?
- recunoști adresa afișată a expeditorului?
- domeniul este scris corect?
- atașamentul are extensia corectă?
- linkul duce către domeniul la care te aștepți?
- mesajul încearcă să creeze urgență?
- îți cere parola sau alte date de autentificare?
- îți cere bani sau modificarea unui IBAN?
- solicitarea este normală pentru persoana respectivă?
- poți confirma printr-un alt canal?
Dacă una dintre verificări îți ridică semne de întrebare, nu trebuie să găsești singur răspunsul.
Oprește-te și cere verificarea mesajului.
Întrebări frecvente
Cum îmi dau seama dacă un e-mail este phishing?
Nu există un singur semn. Uită-te la expeditor, domeniu, linkuri, atașamente, context și la acțiunea pe care mesajul încearcă să te facă să o faci.
Un PDF poate conține malware?
Da, documentele pot fi folosite în atacuri, dar mai există și situația în care fișierul doar pare PDF. De aceea este important să verifici extensia completă a fișierului.
Ce înseamnă factura.pdf.bat?
Înseamnă că fișierul nu este PDF. Extensia reală este ultima, .bat, iar aceasta reprezintă un script Windows executabil.
Dacă linkul este pe Google Drive sau OneDrive este sigur?
Nu automat. Serviciul poate fi legitim, dar conținutul încărcat pe el poate aparține unui atacator.
Pot deschide atașamentul dacă antivirusul nu spune nimic?
Lipsa unei alerte nu reprezintă o garanție. Dacă atașamentul este neașteptat sau are o extensie suspectă, verifică-l cu IT-ul înainte să îl deschizi.
Ce fac dacă am deschis deja atașamentul?
Oprește-te din lucru și anunță IT-ul. Spune exact ce fișier ai deschis și ce s-a întâmplat după. Nu încerca să rezolvi singur situația ștergând fișierul.
Ce fac dacă am introdus parola?
Anunță imediat IT-ul și schimbă parola prin serviciul oficial. Pot fi necesare și revocarea sesiunilor active și verificarea MFA.
Din Jurnal IT
Într-un proiect separat, am documentat cum am organizat identitățile și emailul într-o migrare Microsoft 365, inclusiv limitele autentificării emailului. Este o poveste despre administrare și migrare, distinctă de incidentul de phishing descris în acest ghid.
Acest ghid a fost redactat cu ajutorul inteligenței artificiale, pe baza experienței tehnice HAVOC IT și a practicilor uzuale de securitate pentru mediile de business. AI-ul a fost folosit pentru structurarea și redactarea materialului.
Surse
Mesajele suspecte ajung frecvent în echipă?
Administrarea securității include accesul, e-mailul, endpointurile și triajul incidentelor în aria convenită.
Vezi serviciul de rețele și securitate